روترهای OpenWrt را همین امروز بهروز کنید
مقدمه
روتر، دروازهی همهی دستگاههای خانه و محل کار شماست؛ هر گوشی، لپتاپ، دوربین و تلویزیون هوشمند از همین یک دروازه عبور میکند. به همین دلیل، یک آسیبپذیری در فریمور روتر با یک باگ ساده در یک اپلیکیشن فرق میکند: مهاجمِ راه دور میتواند پیش از آنکه حتی متوجه شوید، به قلب شبکهتان برسد.
پروژهی OpenWrt بهتازگی ششمین انتشار خدماتی سری پایدار ۲۵.۱۲، یعنی نسخهی ۲۵.۱۲.۶، را منتشر کرده و صراحتاً گفته است که این انتشار چند آسیبپذیری قابل سوءاستفاده از راه دور را در سرویسهای اصلی شبکه اصلاح میکند؛ سرویسهایی که در نصبهای معمولی بهصورت پیشفرض فعالاند. پیام پروژه روشن است: بهروزرسانی به این نسخه بهشدت توصیه میشود.
اگر روترتان با OpenWrt کار میکند، این مقاله دقیقاً برای شماست: اول میخوانید چرا این آپدیت OpenWrt اختیاری نیست، بعد میبینید چه چیزی اصلاح شده است، و در پایان، روش امن بهروزرسانی فریمور روتر را قدمبهقدم یاد میگیرید؛ بدون اینکه تنظیماتتان را از دست بدهید یا وسط کار اینترنت خانه قطع بماند.
این موضوع برای مشتریان ما در فروشگاه ناین پی سی هم مستقیماً کاربرد دارد؛ چون روترهای سازگار با OpenWrt، از جمله مدلهای محبوبی مثل لینکسیس WHW03، از پرفروشهای فروشگاهاند. البته پیش از هر کاری، مدل و نسخهی سختافزاری دقیق دستگاه خود را در «انتخابگر فریمور» رسمی OpenWrt بررسی کنید؛ چون فایل فریمور هر مدل با مدل دیگر فرق میکند.
چرا بهروزرسانی فریمور اختیاری نیست؟
روتر همیشه روشن و همیشه در دسترس است
برخلاف لپتاپ که شبها خاموش میشود، روتر ۲۴ ساعته روشن است و مستقیم به اینترنت وصل است. یعنی یک آسیبپذیری در آن، پنجرهای همیشهباز برای حمله است؛ نه چیزی که «بعداً» سراغش بروید.
خطر این انتشار، از راه دور و بدون احراز هویت است
مهمترین بخش ۲۵.۱۲.۶ همین است: چند مورد از آسیبپذیریهای اصلاحشده در وبسرور داخلی روتر، بدون نیاز به نام کاربری و رمز عبور قابل تحریکاند. یعنی مهاجم لازم نیست اول وارد پنل مدیریت شما شود؛ کافی است روتر از اینترنت در دسترس باشد یا حتی در شرایطی خاص، از داخل شبکه به آن برسد. وقتی چنین موردی عمومی میشود، تعلل یعنی فرصت دادن به مهاجم.
امنیت روتر، امنیت همهی دستگاههاست
حتی اگر گوشی و لپتاپتان کاملاً بهروز باشند، یک روتر آسیبپذیر میتواند ترافیک را شنود کند، دستگاهها را به سایتهای جعلی بفرستد یا شبکهی خانگی را به بخشی از یک باتنت تبدیل کند. بهروزرسانی فریمور روتر، ارزانترین و مؤثرترین لایهی دفاعی شبکهی خانگی است.
نسخههای قدیمی، دیگر وصله نمیگیرند
اگر هنوز روی سری ۲۴.۱۰ هستید، توجه کنید که پروژه اعلام کرده است پس از سپتامبر ۲۰۲۶ برای آن سری بهروزرسانی امنیتی ارائه نمیکند. پس برنامهی درست این است: اول به آخرین نسخهی سری خودتان برسید، بعد مهاجرت به سری ۲۵.۱۲ را برنامهریزی کنید؛ نه اینکه روی نسخهای بمانید که دیگر کسی برایش وصله نمیسازد.
چه چیزی در OpenWrt 25.12.6 اصلاح شده است؟
نسخهی ۲۵.۱۲.۶ فاصلهی بین ۲۵.۱۲.۵ و ۲۵.۱۲.۶ را پر میکند و تمرکزش، امنیت و سازگاری وایفای است. مهمترین موارد، طبق اعلام رسمی پروژه، اینهاست:
وبسرور LuCI: مهمترین دلیل فوریت
وبسرور سبک uhttpd همان چیزی است که پنل مدیریتی LuCI را روی روتر اجرا میکند و بهصورت پیشفرض با LuCI فعال است. در این انتشار، uhttpd به نسخهای جدیدتر بهروز شده که چند توصیهنامهی امنیتی منتشرشده را پوشش میدهد؛ از جمله:
- CVE-2026-102338 با شدت بالا: حملهی محرومسازی از سرویس (DoS) از طریق اتمام حافظه، بهعلت نبود سقف برای تعداد سرآیندهای درخواست HTTP.
- نوشتن خارج از محدوده بهعلت اشتباه در نوع فیلد
paramsدر درخواستهایPOST /ubus/call/، با شدت بالا. - رشد بیپایان حافظه بهعلت نشت مسیر URL در هر درخواست غیر POST به
/ubus، با شدت بالا. - قاچاق درخواست HTTP (CL.0) وقتی اتصالی که هنوز بدنهی درخواست خواندهنشده داشت، دوباره استفاده میشد؛ با شدت متوسط.
- نشت ارجاع کلاینت در
/ubus/subscribe/که میتوانست شنونده را برای همیشه مسدود کند؛ با شدت متوسط. - عدم اعمال قلمروهای احراز هویت پایه (Basic Auth) برای هندلرهای Lua و ucode زیر یک پیشوند URL؛ با شدت بالا و فقط در صورت پیکربندی چنین قلمروهایی.
پیامد عملی ساده است: اگر پنل LuCI شما در دسترس است، این موارد را دستکم نگیرید.
کتابخانههای رمزنگاری: قلب امن ارتباطات
کتابخانههای رمزنگاری، همان جاییاند که HTTPS، وایفای امن و ارتباطات رمزگذاریشده به آنها تکیه میکنند. در ۲۵.۱۲.۶:
- Mbed TLS، کتابخانهی پیشفرض TLS، از ۳.۶.۶ به ۳.۶.۷ رسید و چند آسیبپذیری امنیتی را اصلاح کرد؛ از جمله سرریز بافر از راه دور در (D)TLS با مجموعههای رمزی ECDHE-PSK. این کتابخانه بهصورت پیشفرض برای HTTPS در uhttpd و در hostapd و wpa_supplicant استفاده میشود.
- OpenSSL از ۳.۵.۷ به ۳.۵.۹ بهروز شد و چند آسیبپذیری امنیتی را اصلاح کرد؛ همچنین یک وصلهی خاص OpenWrt که باعث میشد AES-GCM-SIV برچسبهای احراز جعلی را برای پیامهای با طول صفر بپذیرد، اصلاح شد.
- wolfSSL از ۵.۹.۱ به ۵.۹.۴ رسید و چند آسیبپذیری امنیتی را اصلاح کرد.
- هستهی لینوکس هم از ۶.۱۲.۹۴ به ۶.۱۲.۱۱۲ بهروز شد و انتشارهای پایدار بالادستی ۶.۱۲.۹۵ تا ۶.۱۲.۱۱۲ را در بر گرفت.
وایفای و WPA3: امنتر و سازگارتر
در بخش وایفای، دو دسته اصلاح مهم هست:
۱. اصلاحات hostapd و wpa_supplicant: اصلاحات توصیهنامهی امنیتی ۲۰۲۶-۱ برای hostapd دربارهی اعتبارسنجی ناقص هنگام تجزیهی اطلاعات چندپیوندی (MLO، وایفای ۷) اعمال شد؛ فریمهای مدیریتی نامعتبرِ بدون احراز هویت میتوانستند hostapd یا wpa_supplicant را از کار بیندازند یا خرابی کوچکی در حافظه ایجاد کنند. در حالت اکسسپوینت، فقط دستگاههای وایفای ۷ تحت تأثیرند؛ در حالت کلاینت، wpa_supplicant بهطور کلی تحت تأثیر است. یک مورد متوسط دیگر هم در مدیریت بیکن APuP اصلاح شد که فقط وقتی APuP فعال باشد اهمیت دارد و این گزینه بهصورت پیشفرض خاموش است.
۲. پیشفرضهای سازگارتر WPA3: این بخش، همان «خبر خوب» انتشار است. در نسخههای ۲۵.۱۲.۰ تا ۲۵.۱۲.۵، رمز GCMP-256 و مدیریت کلید SAE-EXT-KEY در شبکههای WPA3 با وایفای ۶ یا ۷ ارائه میشد، اما نه دقیقاً آنطور که راهنمای استقرار WPA3 توصیه میکند؛ و همین موضوع در برخی دستگاهها مشکل اتصال ایجاد میکرد؛ مثلاً برخی گوشیهای Pixel 10 و دستگاههای دارای Fast Transition در ۸۰۲.۱۱r. پروژه میگوید وقتی پیکربندی توصیهشده بهطور کامل فعال شد، حدود ۱۵ درصد دستگاههای کلاینت با آن ناسازگار بودند.
از ۲۵.۱۲.۶ به بعد، در حالتهای WPA3-Personal (با نام sae) و ترکیبی WPA2/WPA3 (با نام sae-mixed)، بهصورت پیشفرض فقط CCMP و SAE ساده ارائه میشود و گزینهی قدیمی rsn_override حذف شده است. در عوض، یک حالت سازگاری تازه به نام WPA3-Personal Compatibility Mode (با نام sae-compat) اضافه شده است: کلاینتهای WPA2 شبکه را یک شبکهی معمولی WPA2 میبینند، در حالی که کلاینتهای پشتیبانیکننده از بازنویسی RSN از WPA3 استفاده میکنند. توصیهی پروژه همچنان استفاده از sae یا sae-mixed است و فقط در صورت نیاز، GCMP-256 و SAE-EXT-KEY را دستی فعال کنید.
موارد دیگر که بد نیست بدانید
- rpcd، موتور پشتی LuCI: دو مشکل ارتقای امتیاز اصلاح شد (با امتیازهای CVSS ۸.۴ و ۷.۰) که فقط در سیستمهایی با کاربران محدود LuCI اهمیت دارند؛ یکی دنبال کردن پیوندهای نمادین در عملیات فایل و دیگری افشای توکن نشست از طریق نام دایرکتوری موقت.
- cgi-io: یک مورد استفاده پس از آزادسازی حافظه هنگام رمزگشایی دادههای POST با کدگذاری درصدی خراب، با شدت متوسط.
- umdns: دو مورد خواندن خارج از محدوده با بستههای mDNS دستکاریشده از داخل شبکهی محلی، با شدت متوسط.
- اپهای LuCI: اصلاحاتی برای کاربرانی با دسترسی محدود که میتوانستند از طریق برخی اپها دستور را با دسترسی root اجرا کنند یا بار XSS ذخیره کنند؛ از جمله موردی بحرانی در ser2net با امتیاز CVSS ۹.۹. این موارد فقط وقتی اپ مربوطه نصب باشد و حساب محدود وجود داشته باشد، کاربرد دارند.
- mac80211 از ۶.۱۸.۲۶ به ۶.۱۸.۵۵ رسید و اصلاحات بالادستی برای درایورهای مختلف وایفای را آورد.
- کلاینت DHCP: گزینهی تازهی
sendclientidبرای هر اینترفیس اضافه شد تا بتوانید شناسهی کلاینت DHCPv4 و DHCPv6 را انتخاب کنید (autoبهصورت پیشفرض،global،hardwareوnoneفقط برای DHCPv4). این گزینه برای کسانی مفید است که سرور DHCP شرکت ارائهدهندهی اینترنتشان با شناسهی پیشفرض جدید سازگار نیست.
چطور امن بهروز کنیم؟
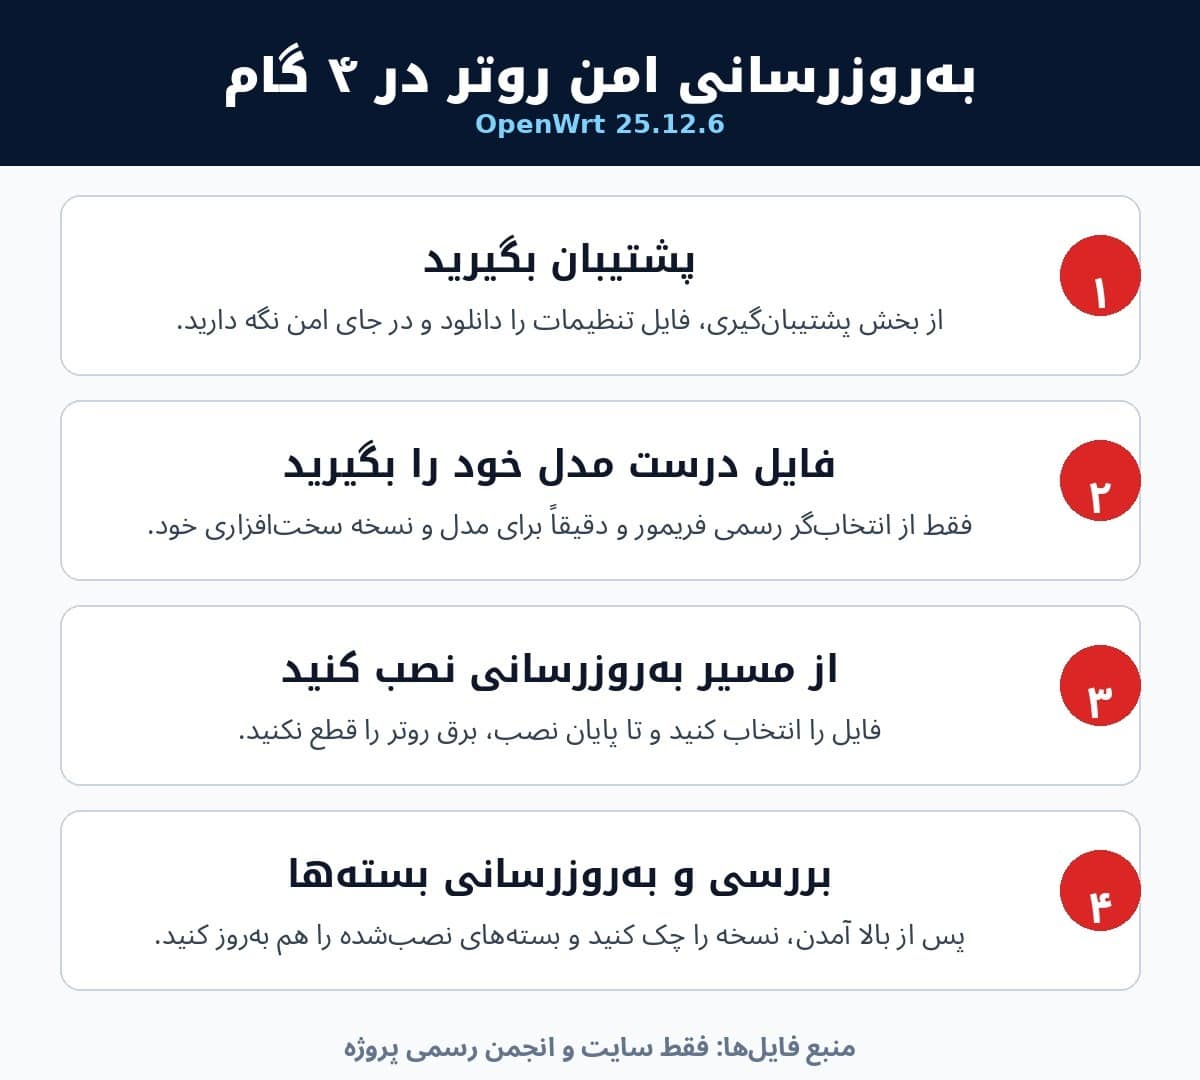
بهروزرسانی فریمور روتر کار سختی نیست، اما سه اشتباه رایج دارد: گرفتن فایل اشتباه، نداشتن پشتیبان، و قطع برق وسط نصب. این مراحل، همان مسیر امن است:
گام ۱: پشتیبان بگیرید؛ بدون استثنا
پیش از هر کاری، وارد LuCI شوید و از بخش پشتیبانگیری، فایل پشتیبان تنظیمات را دانلود کنید و آن را جایی امن، خارج از روتر، نگه دارید. اگر چیزی اشتباه پیش رفت، همین یک فایل تفاوت بین «یک ربع کار» و «یک روز تنظیم دوباره» است.
احتیاط ویژه: اگر دستگاه شما از آن دستهای است که در یادداشتهای ارتقا نام برده شده (مثل دستگاههای bcm53xx با فلش NAND)، ممکن است ارتقا به ۲۵.۱۲.۶ برای آخرین بار تنظیمات را از دست بدهد؛ چون اصلاح، داخل فریموری است که عملیات فلش را انجام میدهد. پس پشتیبان در این حالت، نه توصیه، که الزام است.
گام ۲: فایل درست مدل خودتان را بگیرید
فقط از «انتخابگر فریمور» رسمی OpenWrt یا سرور دانلود رسمی پروژه فایل بگیرید؛ هرگز از لینکهای پراکنده در انجمنها یا کانالهای غیررسمی. مدل دقیق، نسخهی سختافزاری (مثل v1 در برابر v2) و هدف (target) دستگاه را چک کنید؛ فایل مدل دیگر، حتی اگر شبیه دستگاه شما باشد، میتواند روتر را از کار بیندازد.
همچنین یادداشتهای ارتقای رسمی را برای مدل خودتان بخوانید. چند نمونه از نکات اعلامشده در این انتشار: ارتقای مستقیم از ۲۳.۰۵ یا قدیمیتر به ۲۵.۱۲ بهصورت رسمی پشتیبانی نمیشود؛ ارتقا داخل سری ۲۵.۱۲ با «ارتقای نظارتشده» (Attended Sysupgrade) هم پشتیبانی میشود که بستههای نصبشده را حفظ میکند؛ و برای Banana Pi BPI-R4 بهعلت تغییر نام اینترفیسها، باید بدون حفظ تنظیمات ارتقا بدهید.
گام ۳: از مسیر بهروزرسانی نصب کنید و برق را قطع نکنید
در LuCI، به بخش بهروزرسانی سیستم بروید، فایل را انتخاب کنید و نصب را شروع کنید. در تمام مدت نصب:
- برق روتر را قطع نکنید و دکمهی ریست را نزنید.
- ترجیحاً با کابل شبکه (اترنت) وصل باشید، نه وایفای؛ چون وسط نصب، وایفای قطع میشود و ممکن است تصور کنید نصب خراب شده است.
- صبور باشید؛ روتر پس از نصب، خودش راهاندازی مجدد میشود و چند دقیقه طول میکشد تا بالا بیاید.
گام ۴: بررسی کنید و بستهها را هم بهروز کنید
پس از بالا آمدن روتر:
- وارد LuCI شوید و نسخهی نصبشده را چک کنید که ۲۵.۱۲.۶ باشد.
- وایفای، اینترنت و دستگاههای مهم را تست کنید.
- بستههای نصبشده را هم بهروز کنید؛ چون بسیاری از اصلاحات امنیتی بستههای اختیاری (مثل curl، OpenSSH، OpenVPN و strongSwan) در تصویر پیشفرض نیستند و فقط با بهروزرسانی بستهها به دستتان میرسند.
- اگر پس از ارتقا، یک دستگاه قدیمی به وایفای وصل نشد، اول حالت رمزنگاری را چک کنید:
saeیاsae-mixedرا امتحان کنید و در صورت نیاز، حالت سازگاریsae-compatرا در نظر بگیرید؛ نه اینکه بیدرنگ به WPA2 برگردید.
اگر روترتان اصلاً OpenWrt ندارد چه؟
اگر روتر شما فریمور کارخانهای دارد، این انتشار مستقیماً برای شما نیست؛ اما درسش همان است: فریمور کارخانهای را هم مرتب چک کنید و بهروز کنید. و اگر به فکر مهاجرت به OpenWrt هستید، اول در «انتخابگر فریمور» رسمی بررسی کنید که مدل دقیق شما پشتیبانی میشود یا نه؛ بعد با راهنمای نصب همان مدل پیش بروید. برای خرید یا مشاوره دربارهی مدل مناسب، میتوانید به صفحهی اصلی فروشگاه ناین پی سی سر بزنید.
جمعبندی
آپدیت OpenWrt 25.12.6 یک بهروزرسانی «اگر وقت شد» نیست؛ یک وصلهی امنیتی مهم است. وبسروری که پنل مدیریت روتر را اجرا میکند، چند آسیبپذیری بدون نیاز به احراز هویت داشت، کتابخانههای رمزنگاری به نسخههای امنتر رسیدند و پیشفرضهای WPA3 هم سازگارتر شدند تا کمتر دستگاهی در اتصال به مشکل بخورد.
قاعدهی طلایی ساده است: پشتیبان بگیرید، فایل درست مدل خودتان را از منبع رسمی بگیرید، با کابل و بدون قطع برق نصب کنید، و بعد نسخه و بستهها را بررسی کنید. همین چهار گام، امنیت روتر شما را از وضعیت «در معرض خطر شناختهشده» به «بهروز و امن» میرساند. امروز انجامش بدهید؛ نه هفتهی آینده.
سؤالات متداول
آیا بهروزرسانی به ۲۵.۱۲.۶ تنظیمات من را پاک میکند؟
در حالت عادی و داخل سری ۲۵.۱۲، خیر؛ ارتقا معمولاً تنظیمات را حفظ میکند. اما استثناهایی هست؛ مثل دستگاههای bcm53xx با فلش NAND که ارتقا به این نسخه برای آخرین بار تنظیمات را از دست میدهد، یا مدلهایی با تغییر نام اینترفیس که باید بدون حفظ تنظیمات ارتقا بدهند. به همین دلیل، پشتیبانگیری پیش از ارتقا همیشه الزامی است.
اگر روی نسخهی ۲۴.۱۰ هستم، چه کار کنم؟
اول به آخرین نسخهی سری خودتان برسید و بعد مهاجرت به ۲۵.۱۲ را برنامهریزی کنید؛ چون پروژه پس از سپتامبر ۲۰۲۶ برای ۲۴.۱۰ بهروزرسانی امنیتی نمیدهد. ارتقای مستقیم از ۲۳.۰۵ یا قدیمیتر به ۲۵.۱۲ هم بهصورت رسمی پشتیبانی نمیشود، پس مسیر ارتقای پلکانی را رعایت کنید.
بعد از ارتقا، چرا یک دستگاه قدیمی به وایفای وصل نمیشود؟
احتمالاً به تنظیمات رمزنگاری مربوط است. اول حالت sae یا sae-mixed را بررسی کنید و در صورت نیاز، حالت سازگاری sae-compat را امتحان کنید که در آن کلاینتهای WPA2 شبکه را معمولی میبینند. فقط در صورت لزوم، گزینههای GCMP-256 و SAE-EXT-KEY را دستی فعال کنید.
آیا فقط بهروزرسانی فریمور کافی است؟
نه کاملاً. بستههای نصبشدهی اختیاری هم باید جداگانه بهروز شوند؛ چون اصلاحات آنها در تصویر پیشفرض نیست. همچنین رمز عبور قوی برای پنل مدیریت، خاموش کردن دسترسی مدیریت از اینترنت در صورت عدم نیاز، و بررسی دورهای نسخهی فریمور، بخشهای همیشگی امنیت روترند.
از کجا فایل امن را بگیرم؟
فقط از «انتخابگر فریمور» رسمی OpenWrt یا سرور دانلود رسمی پروژه. فایل مدل دیگر یا منبع غیررسمی را هرگز روی روتر نصب نکنید.
یادداشت راستیآزمایی
ادعای اولیه چه بود؟ یک مقالهی وبلاگی مدعی بود که پروژهی OpenWrt نسخهی ۲۵.۱۲.۶ را با اصلاح چند آسیبپذیری قابل سوءاستفاده از راه دور در وبسرور LuCI و کتابخانههای رمزنگاری و پیشفرضهای سازگارتر WPA3 منتشر کرده است.
چه چیزی بررسی شد؟ اعلامیهی رسمی پروژه در انجمن رسمی OpenWrt با عنوان «OpenWrt 25.12.6 – Service Release» و صفحهی یادداشتهای انتشار رسمی آن بررسی شد. در اعلامیهی رسمی، این انتشار «ششمین انتشار خدماتی سری پایدار ۲۵.۱۲» معرفی شده، صراحتاً گفته شده که «چند آسیبپذیری قابل تحریک از راه دور در سرویسهای اصلی شبکه که بهصورت پیشفرض فعالاند» را اصلاح میکند و «بهروزرسانی بهشدت توصیه میشود». جزئیات uhttpd و LuCI، بهروزرسانی Mbed TLS به ۳.۶.۷، OpenSSL به ۳.۵.۹ و wolfSSL به ۵.۹.۴، اصلاحات hostapd، و حذف پیشفرض GCMP-256 و SAE-EXT-KEY در حالتهای sae و sae-mixed همراه با حالت سازگاری تازهی sae-compat، همه در منبع رسمی تأیید شدند.
نتیجه: ادعای اولیه تأیید شد؛ هیچ تغییری لازم نبود.
نسخهی ۲۵.۱۲.۶ واقعی و آخرین نسخهی پایدار تأییدشده در زمان نگارش است و عنوان مصوب مقاله («روترهای OpenWrt را همین امروز بهروز کنید») بدون تغییر باقی ماند. هیچ عدد یا نسخهای در این مقاله نیامده، مگر آنکه در اعلامیهی رسمی پروژه یا صفحهی یادداشتهای انتشار آن آمده باشد. برای احتیاط، در مواردی که منبع رسمی در شمارش موارد اختلاف ظاهری داشت (مثل تعداد توصیهنامههای uhttpd)، مقاله بهجای عدد قطعی، از عبارت کلی «چند توصیهنامه» استفاده کرده است.
توضیح دربارهی لینک داخلی: نشانی صفحهی محصول لینکسیس WHW03 در فروشگاه 9pc.ir با جستجوی وب تأیید نشد؛ بنابراین طبق دستور کار، لینک داخلی به صفحهی محصول گذاشته نشد و فقط به صفحهی اصلی فروشگاه (https://www.9pc.ir) لینک داده شد.
منبع
- اعلامیهی رسمی پروژه در انجمن رسمی OpenWrt: «OpenWrt 25.12.6 – Service Release» — https://forum.openwrt.org/t/openwrt-25-12-6-service-release/254604
- یادداشتهای رسمی انتشار ۲۵.۱۲.۶ — https://openwrt.org/releases/25.12/notes-25.12.6
- انتخابگر رسمی فریمور OpenWrt (نسخهی ۲۵.۱۲.۶) — https://firmware-selector.openwrt.org/?version=25.12.6
- سرور دانلود رسمی OpenWrt (نسخهی ۲۵.۱۲.۶) — https://downloads.openwrt.org/releases/25.12.6/targets/
- پوشش خبری همسو با اعلامیهی رسمی (برای مقایسه، نه بهعنوان منبع اصلی اعداد): «OpenWrt 25.12.6 Released: Major Security Fixes and New WPA3 Defaults» — https://pbxscience.com/openwrt-25-12-6-released-major-security-fixes-and-new-wpa3-defaults/
کاور و اینفوگرافیک این مقاله با PIL و بهصورت اصیل ساخته شدهاند؛ کاور نهایی پیش از تحویل، بهصورت فایل واقعی باز و بازبینی شد و پس از رفع نقصهای نسخههای اولیه (خط جداکننده روی متن، فاصلهی نامتوازن سطر تیتر و پسزمینهی تخت)، نسخهی نهایی با شبکهی گرافیکی خوانا و تیتر بدون همپوشانی جایگزین شد. در متن مقاله از عکس واقعی استفاده نشده است، پس ذکر منبع عکس واقعی لازم نیست.